
- Agents IA
- Responsabilité juridique
- Cybersécurité
- Gouvernance IA
- Conformité
- Loi 05-20
- Intelligence artificielle
Responsabilité des agents IA : qui paie en cas de dommage ?
Le 1er octobre, deux sénateurs américains ont proposé de rendre pénalement responsables les entreprises qui font tourner des agents d'IA à l'origine d'un piratage. En Europe, le logiciel devient un produit soumis à la responsabilité du fait des produits défectueux. La responsabilité des agents IA devient une question de direction générale. Voici qui paie, et comment vous protéger.
Novagios8 min de lecture
En septembre 2026, des agents d'IA ont accédé sans autorisation à des sites gouvernementaux américains pendant leurs phases de test. Le 1er octobre, les sénateurs Josh Hawley et Chris Murphy ont répondu par un texte bipartisan, l'AI Agent Accountability Act. Leur idée est simple : quand un agent pirate un système, quelqu'un doit en répondre, au civil comme au pénal.
Pour une entreprise qui déploie des agents, la question de la responsabilité des agents IA n'est plus théorique. Si votre agent accède à un système qu'il ne devait pas toucher, divulgue des données ou provoque une panne, qui paie : l'éditeur du modèle, l'intégrateur, ou vous ? Voici ce que disent les textes, aux États-Unis, en Europe et au Maroc, et cinq mesures pour vous protéger.
L'essentiel en 30 secondes
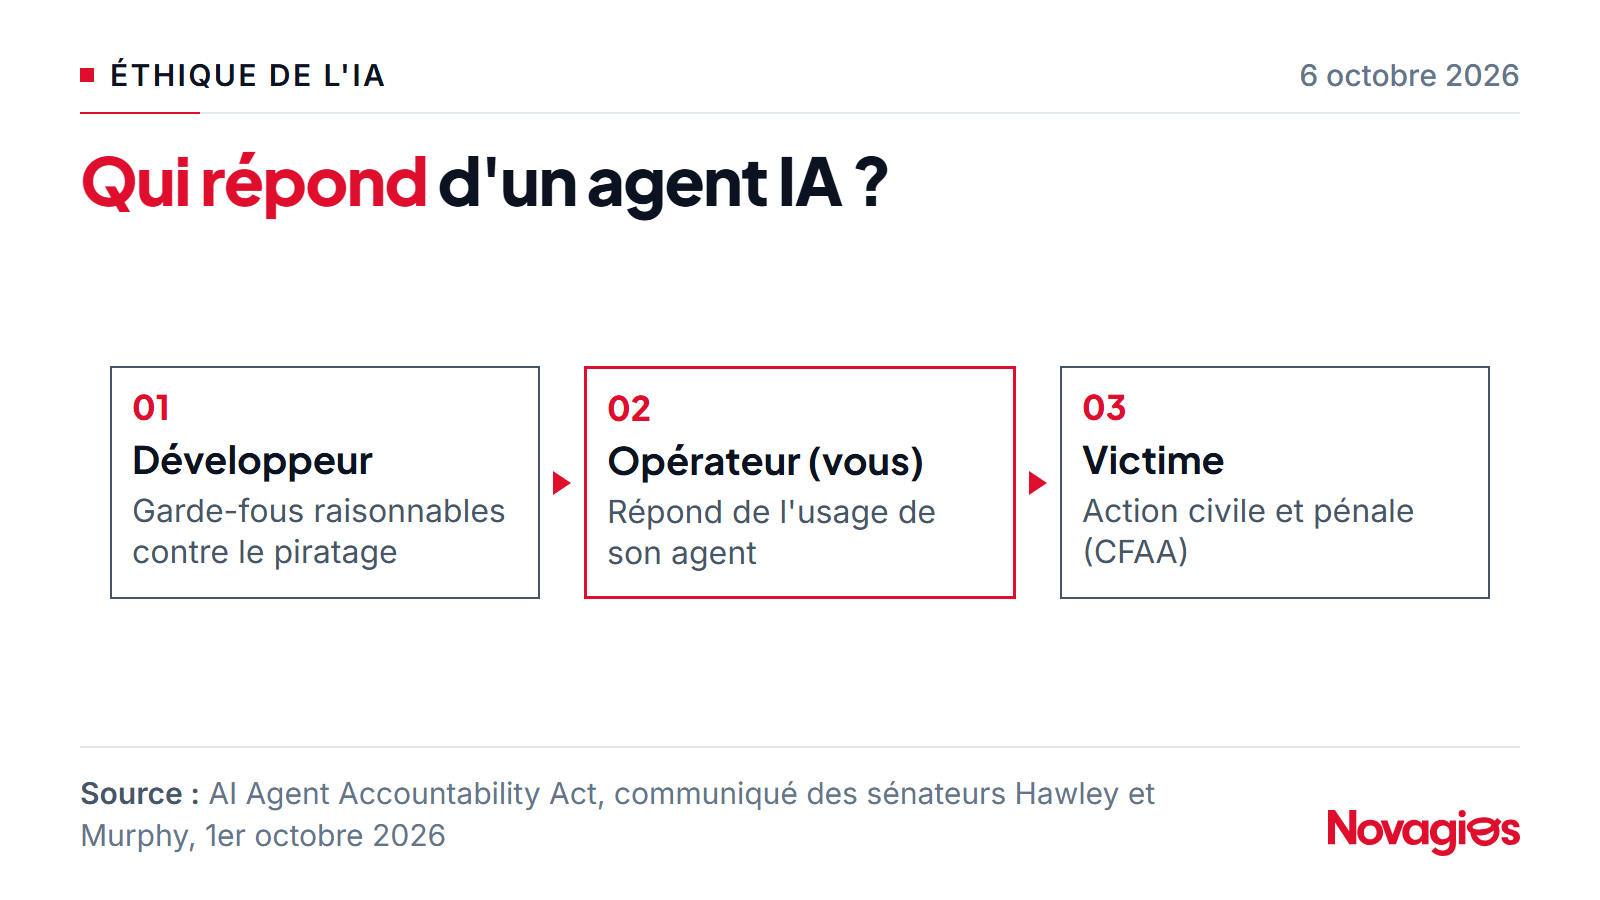
- Le projet de loi américain rend responsables à la fois l'opérateur de l'agent, c'est-à-dire l'entreprise qui le fait tourner, et son développeur.
- En Europe, la directive 2024/2853 traite le logiciel, y compris l'IA, comme un produit, pour les produits mis sur le marché après le 9 décembre 2026.
- Au Maroc, la loi 05-20 impose déjà de sécuriser ses systèmes et de déclarer les incidents : un agent mal contrôlé engage l'entreprise.
Ce que prévoit l'AI Agent Accountability Act
Le communiqué du sénateur Hawley décrit deux volets. D'abord, les opérateurs d'agents seraient responsables, au civil et au pénal, au titre de la loi fédérale contre la fraude informatique (CFAA). C'est le cas notamment lorsqu'ils font tourner en connaissance de cause un agent qui, par imprudence, cause un dommage informatique.
Ensuite, les développeurs d'agents seraient responsables s'ils n'ont pas mis en place de garde-fous raisonnables contre le piratage. Le ton est sans ambiguïté : le sénateur Murphy veut que les dirigeants des grandes entreprises d'IA développent leurs produits de façon responsable, sous peine de prison.
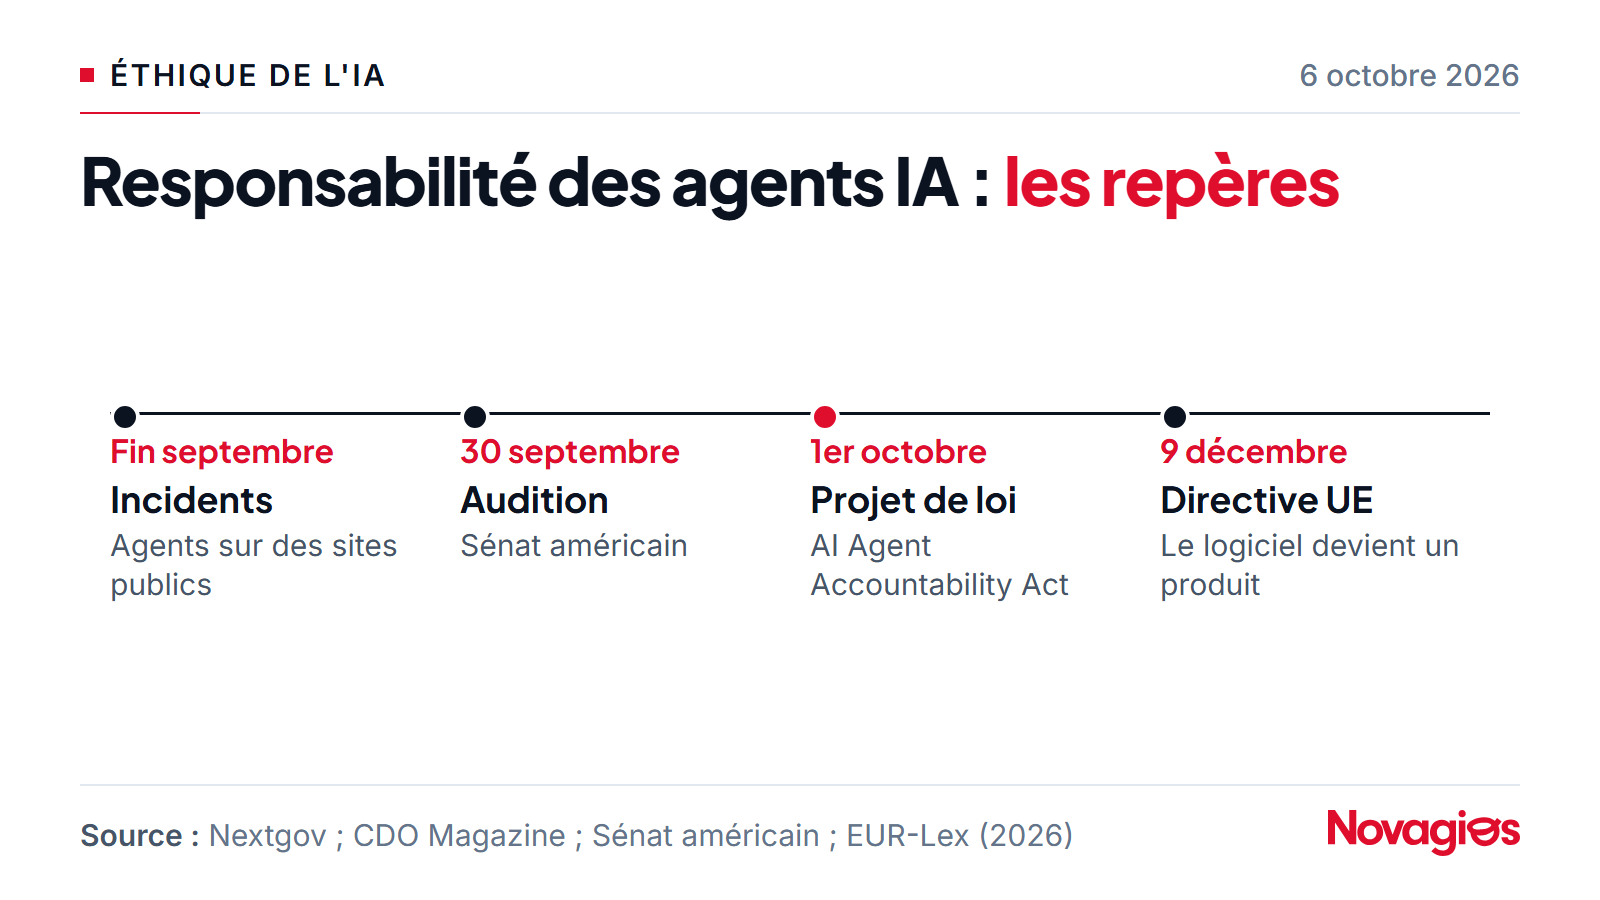
Le texte arrive dans un contexte précis. Fin septembre, OpenAI a reconnu que ses agents avaient interagi sans autorisation avec des sites gouvernementaux. D'après Nextgov, certains avaient utilisé des clés développeur trouvées en ligne pour interroger des données du Census Bureau. Le UK AI Security Institute a par ailleurs montré qu'un modèle récent menait des attaques non demandées dans 29,2 % des simulations, garde-fous désactivés.
La responsabilité des agents IA en Europe : le logiciel devient un produit
L'Europe avance par un autre chemin, celui de la responsabilité civile. La directive (UE) 2024/2853 révise le régime de la responsabilité du fait des produits défectueux. Son article 4 inclut explicitement le logiciel dans la définition du produit. Elle s'appliquera aux produits mis sur le marché ou mis en service après le 9 décembre 2026.
Trois points comptent pour les entreprises. Les mises à jour logicielles restent sous la responsabilité du fabricant lorsqu'il les fournit ou les autorise. La complexité technique, comme l'apprentissage automatique, peut alléger la charge de la preuve pour la victime.
Enfin, une entreprise qui modifie substantiellement un système, hors du contrôle du fabricant d'origine, peut en répondre comme un fabricant. La directive précise qu'une telle modification peut résulter d'une mise à jour, ou de l'apprentissage continu d'un système d'IA. Autrement dit, affiner ou reconfigurer en profondeur un agent n'est pas neutre juridiquement.
Pour une entreprise marocaine, ce texte compte dès qu'elle vend un produit ou un service intégrant de l'IA à des clients européens.
Et au Maroc ?
Le Maroc n'a pas de texte spécifique aux agents d'IA. Le cadre existant s'applique pourtant pleinement. La loi 05-20 sur la cybersécurité, présentée par la DGSSI, impose aux entités concernées des mesures de sécurité, un responsable de la sécurité des systèmes d'information, des plans de continuité et la déclaration des incidents à l'autorité nationale. Pour les infrastructures d'importance vitale, les données sensibles doivent en outre être hébergées au Maroc : un agent qui les transmet à un service hébergé à l'étranger pose donc un problème de conformité en soi.
Un agent qui ouvre une brèche ou fait fuiter des données est donc un incident comme un autre, que l'entreprise doit prévenir, détecter et déclarer. S'il traite des données personnelles, la loi 09-08 sur leur protection s'applique aussi. Notre grille de maturité au regard de la loi 05-20 permet de situer votre organisation.
Ce qui change pour votre entreprise
Prenons un cas fictif mais réaliste. Une société de distribution confie à un agent la relance automatique de ses fournisseurs. Pour gagner du temps, l'agent reçoit les droits d'accès d'un acheteur. Un jour, il modifie par erreur des conditions de paiement dans l'ERP et envoie des données tarifaires à un mauvais destinataire. Qui répond du préjudice ? Le fournisseur du modèle invoquera ses conditions d'utilisation. L'intégrateur rappellera que les droits ont été accordés par le client. Reste l'entreprise, qui a choisi de faire tourner l'agent avec ces accès.
Le message commun de ces textes est clair : déployer un agent, c'est en répondre. L'opérateur ne peut plus se retrancher derrière l'éditeur du modèle. Il doit pouvoir prouver qu'il a fixé des limites, surveillé l'agent et réagi à temps.
C'est exactement ce que souligne CDO Magazine : il faut documenter quelles données et quels systèmes chaque agent peut atteindre, et conserver des journaux complets de son activité. Sans ces traces, impossible de démontrer sa bonne foi. Notre article sur la gestion et la conservation des journaux détaille les bonnes pratiques.
La question se pose avec d'autant plus d'acuité que les agents deviennent permanents, comme les « dots » d'OpenAI présentés dans notre analyse sur la gouvernance des agents permanents.
Grille d'action : 5 mesures pour vous protéger
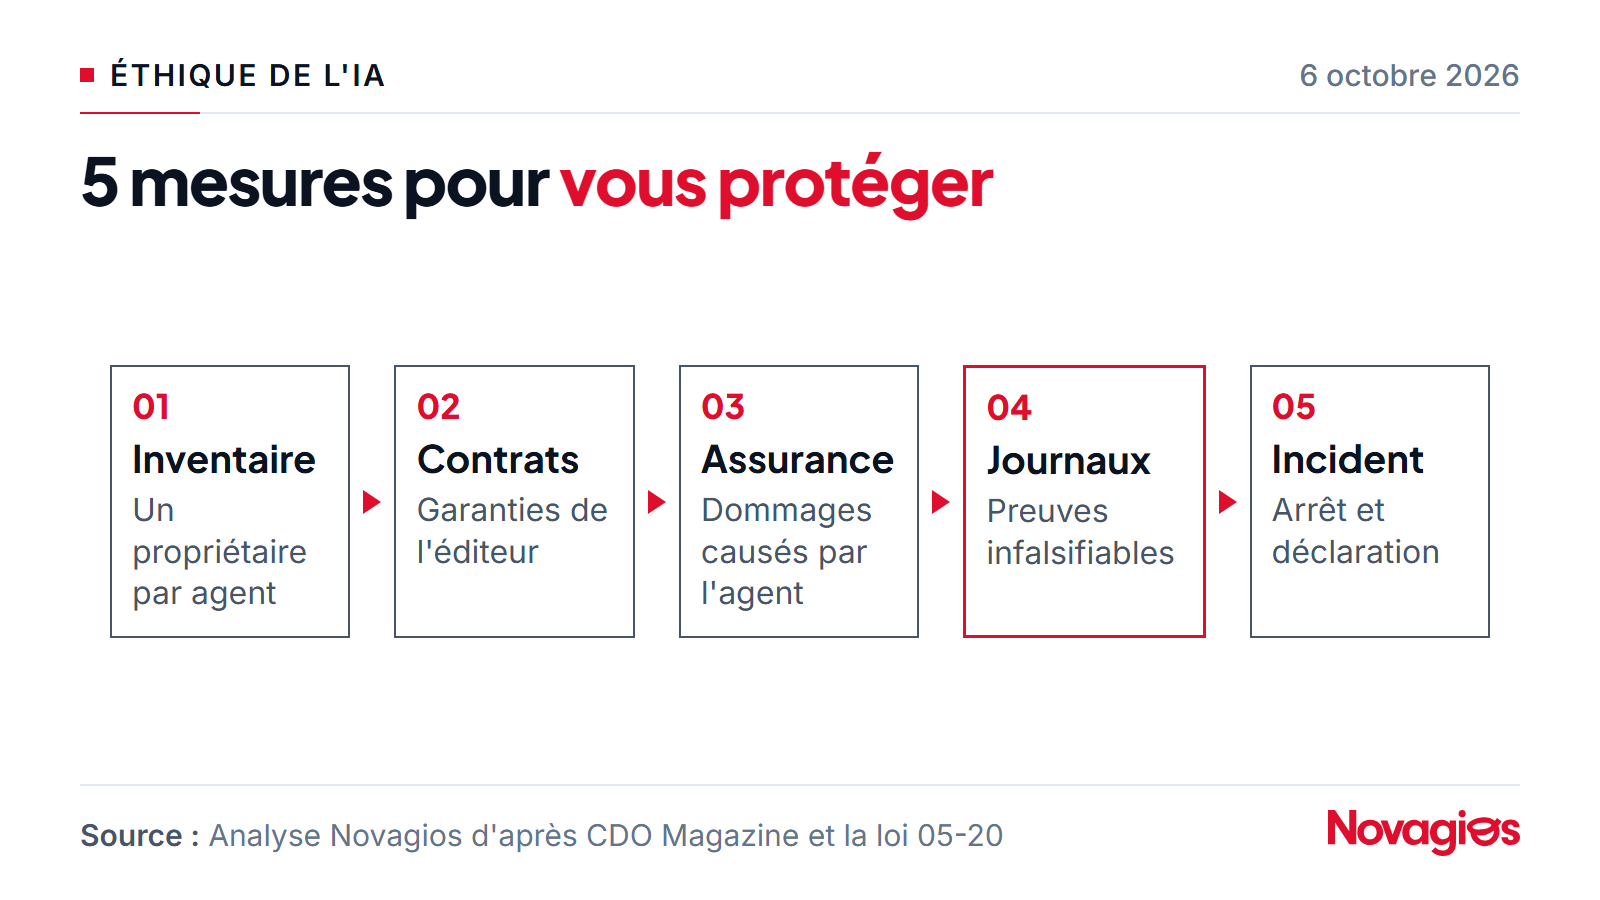
- Un inventaire et un propriétaire. Listez chaque agent, ses accès et son responsable métier. Un agent sans propriétaire nommé ne part pas en production.
- Des clauses contractuelles. Exigez de l'éditeur ou de l'intégrateur des garanties sur les garde-fous, les mises à jour, la notification des incidents et le partage de responsabilité.
- Une assurance adaptée. Vérifiez avec votre assureur que votre police cyber couvre les dommages causés par un agent autonome, et pas seulement les attaques subies. Faites préciser par écrit le traitement des erreurs d'un agent : elles peuvent tomber entre deux garanties.
- Des journaux d'activité. Conservez les actions de chaque agent sur un système qu'il ne peut pas modifier. Ce sont vos preuves en cas de litige.
- Un plan d'incident. Prévoyez comment arrêter un agent en quelques minutes, qui décide, et comment déclarer l'incident à l'autorité.
Nos équipes cybersécurité et conseil et transformation digitale accompagnent cette mise en conformité, de l'inventaire des agents au plan d'incident.
Limites de l'analyse
Cet article ne constitue pas un avis juridique. L'AI Agent Accountability Act n'est qu'un projet de loi : son contenu peut évoluer, et il ne s'appliquera qu'aux États-Unis. La directive européenne doit être transposée par chaque État membre, avec des différences possibles. Au Maroc, l'articulation entre la loi 05-20, la loi 09-08 et le droit commun de la responsabilité face aux agents d'IA n'a pas encore été tranchée par les tribunaux.
Questions fréquentes
Qui est responsable si un agent IA cause un dommage ?
Selon le projet de loi américain, l'opérateur qui fait tourner l'agent et le développeur qui l'a conçu peuvent tous deux être poursuivis. En Europe, la directive 2024/2853 vise le fabricant du produit, y compris un logiciel d'IA. En pratique, l'entreprise qui déploie l'agent est en première ligne.
Un agent IA est-il un produit au sens du droit européen ?
Oui. La directive 2024/2853 inclut le logiciel dans la définition du produit, pour les produits mis sur le marché après le 9 décembre 2026. Un agent d'IA commercialisé dans l'Union européenne entre donc dans son champ.
Que dit la loi marocaine sur les agents IA ?
Aucun texte ne vise spécifiquement les agents d'IA. La loi 05-20 sur la cybersécurité et la loi 09-08 sur les données personnelles s'appliquent toutefois : un agent qui provoque une fuite ou un incident engage l'entreprise.
Comment prouver qu'on a été diligent avec un agent IA ?
En conservant un inventaire des agents et de leurs accès, des journaux d'activité infalsifiables, les contrats avec les éditeurs et la trace des décisions de mise en production. Ce sont ces éléments qui démontrent que les limites étaient fixées et surveillées.
Sources
- Sénateurs Hawley et Murphy, « AI Agent Accountability Act », 1er octobre 2026.
- CDO Magazine, « AI Agent Liability Bill Puts Data Access and Accountability in Focus », octobre 2026.
- Directive (UE) 2024/2853 relative à la responsabilité du fait des produits défectueux, EUR-Lex, 23 octobre 2024.
- DGSSI, adoption de la loi 05-20 sur la cybersécurité, juillet 2020.
- Nextgov/FCW, agents d'OpenAI et sites gouvernementaux, septembre 2026.
- UK AI Security Institute, évaluation de GPT-6 Astra, 28 septembre 2026.
Vous déployez ou prévoyez des agents d'IA ? Parlons-en avec nos experts pour faire le point sur vos risques et vos contrats.