
- Cloud souverain
- Cloud
- DGSSI
- Décret 2-24-921
- Données sensibles
- Hébergement
- Cybersécurité
- Cloud hybride
Cloud souverain au Maroc : ce qu'impose le décret 2-24-921, et comment classer vos applications
Depuis le référentiel de qualification publié par la DGSSI en août 2025, le cloud souverain est une exigence pour les entités et infrastructures vitales qui traitent des données sensibles. Oracle a ouvert une région cloud à Casablanca, mais héberger au Maroc et être souverain ne sont pas la même chose. Ce que dit le texte, et une méthode pour classer vos applications.
Novagios8 min de lecture
En bref
- Le décret 2-24-921 encadre le recours au cloud par les entités et infrastructures d'importance vitale pour leurs systèmes d'information et données sensibles. Il prévoit deux niveaux de qualification des prestataires.
- Le niveau 2, requis pour les données sensibles, impose notamment un capital majoritairement marocain, un traitement des données exclusivement sur le territoire national et un personnel de nationalité marocaine pour l'exploitation.
- Le référentiel de qualification publié par la DGSSI couvre 14 domaines et exige, au niveau 2, que les clés de chiffrement des données au repos restent chez le client.
- Localiser n'est pas souverain : un centre de données au Maroc opéré par un groupe étranger reste exposé aux lois extraterritoriales de son pays d'origine, ce que le référentiel demande justement de documenter.
- La bonne réponse est rarement « tout dans un seul cloud » : il faut classer chaque application selon la sensibilité de ses données et choisir la zone adaptée.
Ce que disent les textes
La loi 05-20 relative à la cybersécurité impose déjà que les données sensibles des entités et infrastructures d'importance vitale soient hébergées exclusivement sur le territoire national.
Le décret n° 2-24-921 (Bulletin officiel n° 7380) précise comment ces organisations peuvent recourir à des prestataires cloud. Il distingue deux niveaux de qualification :
- niveau 1, pour l'hébergement de systèmes d'information sensibles ;
- niveau 2, plus exigeant, pour le traitement de données sensibles : capital majoritairement détenu par des Marocains, traitement des données exclusivement sur le territoire national, personnel de nationalité marocaine pour l'exploitation, et aucun accès aux données sensibles sans l'accord de l'entité cliente.
Les entités qui utilisent déjà des services cloud disposent de 24 mois pour se mettre en conformité à compter de l'entrée en vigueur du dispositif. Une dérogation transitoire permet de recourir à un prestataire non qualifié lorsqu'aucune offre qualifiée équivalente n'existe, après analyse de risques.
Le référentiel des exigences de qualification (arrêté n° 3-17-25 du 1er août 2025), publié par la DGSSI, détaille les exigences en 14 domaines, de la politique de sécurité à la conformité. Parmi les points les plus structurants pour le niveau 2 :
- données sensibles et administration du service stockées, traitées et gérées depuis le territoire marocain, y compris les données techniques (identités, journaux, certificats, configurations d'accès) ;
- chiffrement des données au repos avec des clés détenues exclusivement par le client ;
- documentation des risques liés aux législations étrangères permettant la collecte de données sans consentement préalable ;
- réversibilité contractuelle : récupération des données dans des formats documentés ou via des interfaces documentées.
Localiser n'est pas souverain
L'ouverture d'une région cloud d'Oracle à Casablanca en avril 2026 rapproche les données des utilisateurs marocains : latence plus faible, données stockées au Maroc. Mais au regard du niveau 2, la localisation ne suffit pas : le texte exige aussi un capital majoritairement marocain, un personnel marocain pour l'exploitation et la maîtrise des clés par le client.
| Option | Données au Maroc | Exposition aux lois extraterritoriales | Adapté aux données sensibles d'une entité vitale |
|---|---|---|---|
| Hyperscaler, région hors du Maroc | non | oui | non |
| Hyperscaler, région au Maroc | oui | oui, selon le pays du groupe | non, sauf qualification et conditions du niveau 2 |
| Prestataire marocain qualifié niveau 1 | oui | à documenter | systèmes sensibles, pas données sensibles |
| Prestataire marocain qualifié niveau 2 | oui | réduite, clés chez le client | oui |
| Infrastructure sur site | oui | non | oui, si l'organisation sait l'exploiter et la sécuriser |
Cette lecture est une synthèse des textes ; la qualification d'un prestataire donné se vérifie auprès de la DGSSI.
La méthode : classer chaque application dans une zone
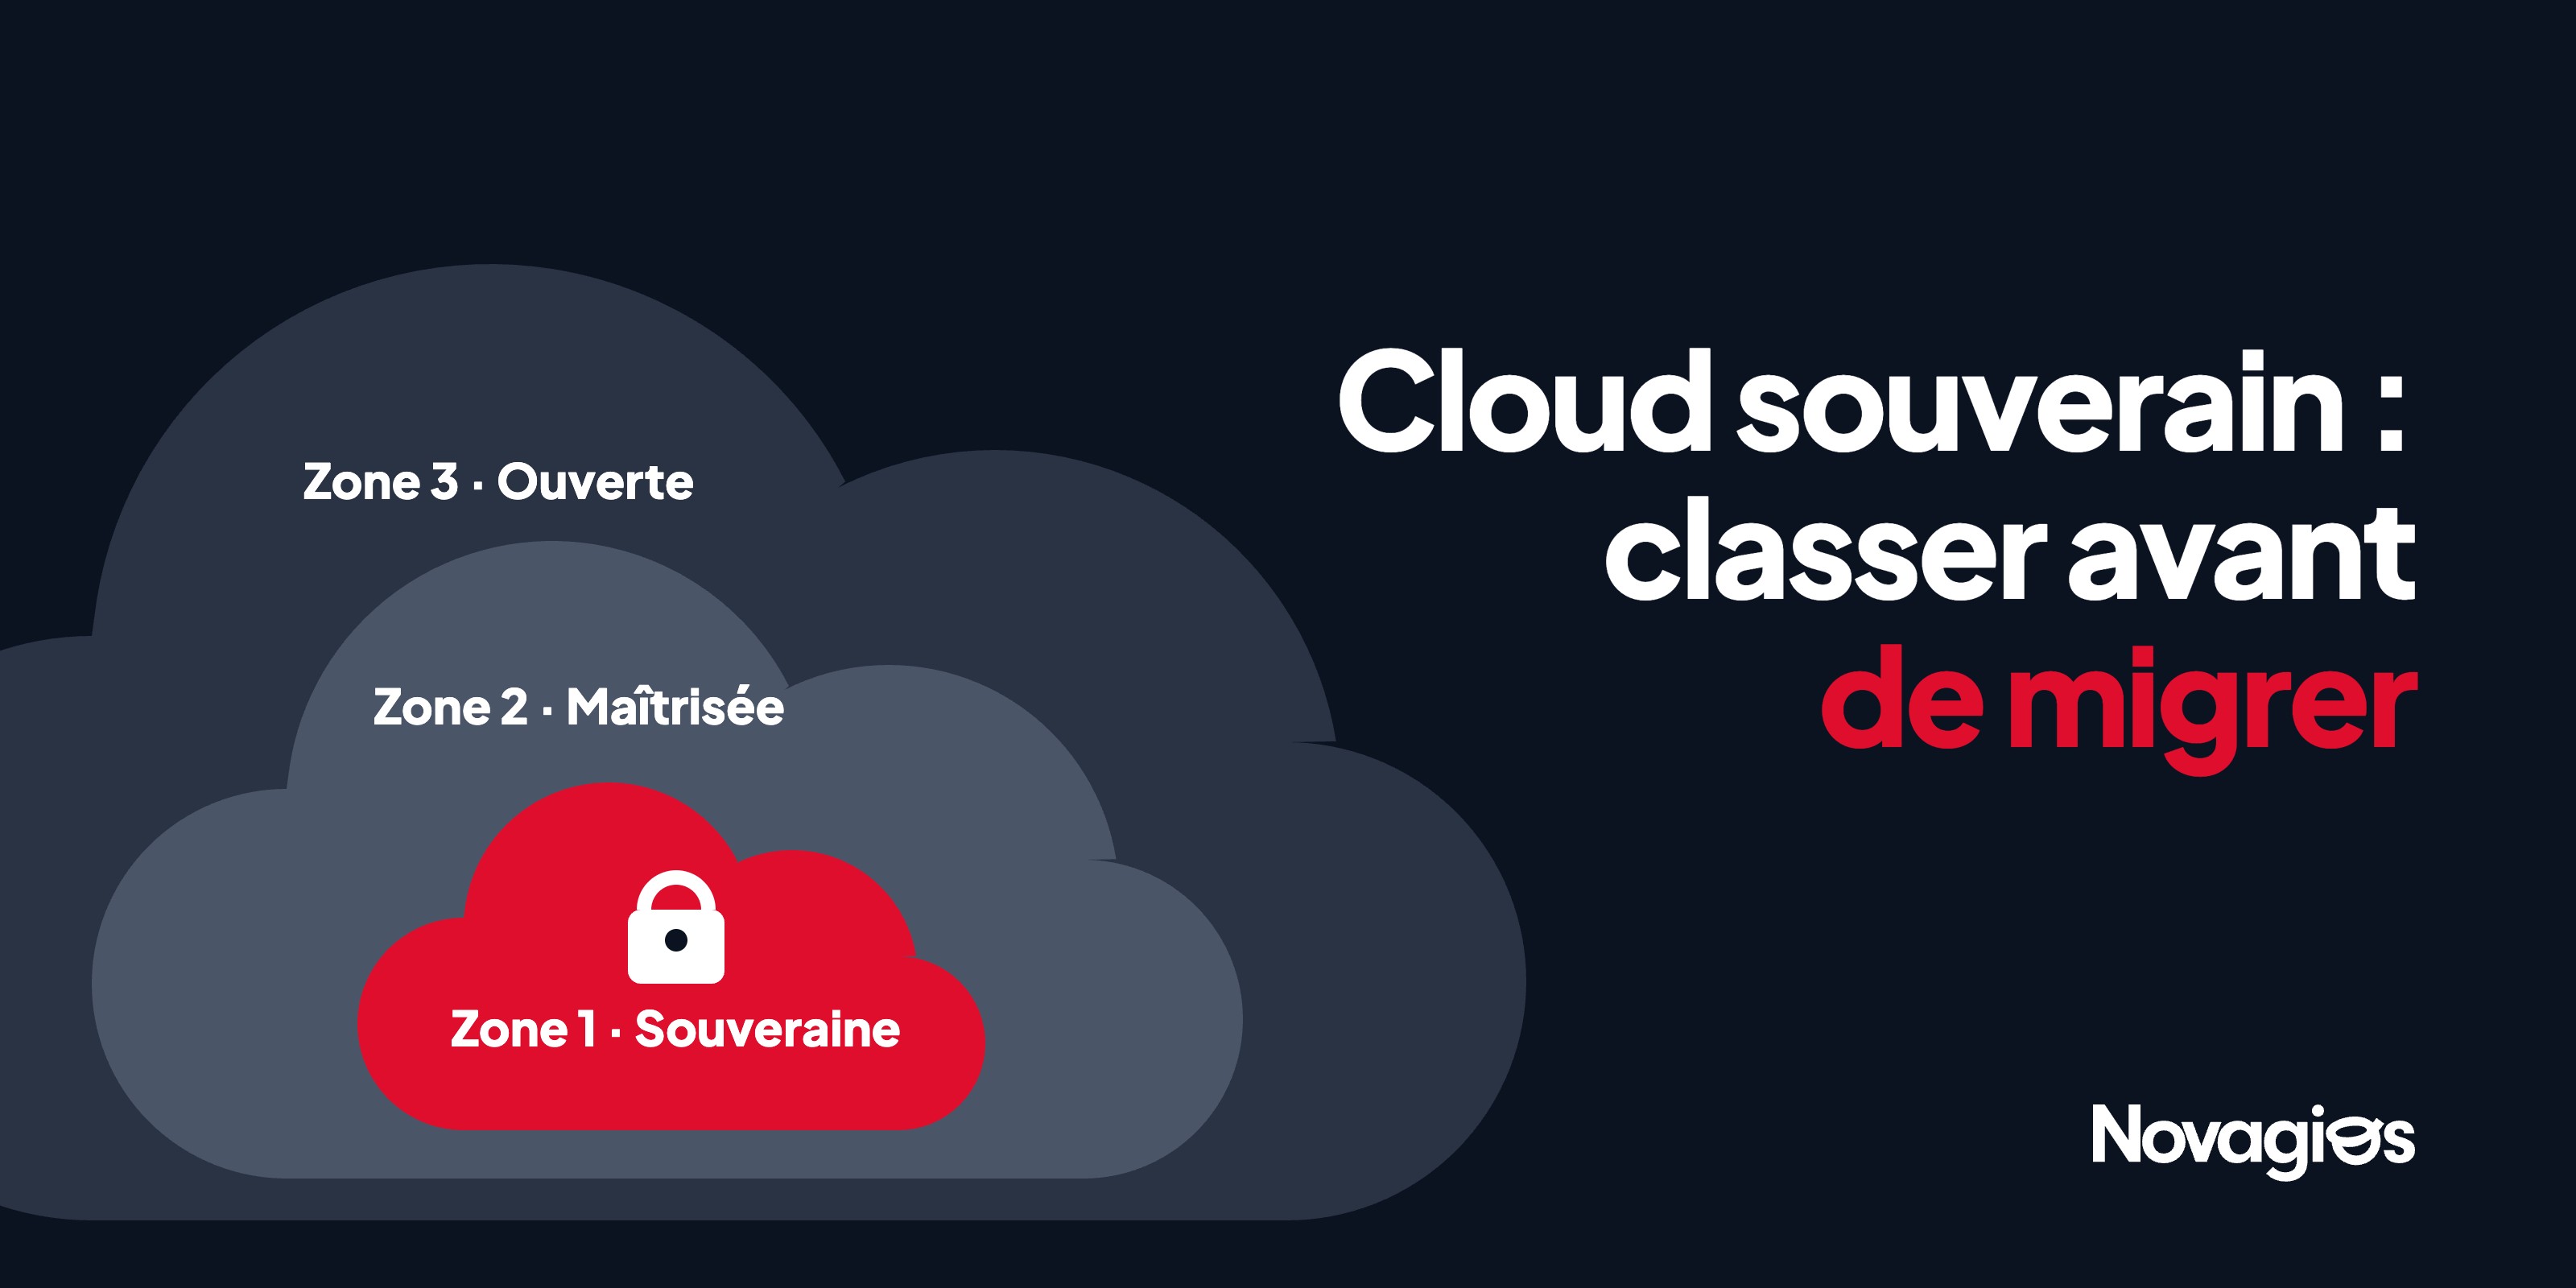
Le cloud souverain ne se décide pas pour toute l'entreprise d'un coup, mais application par application. Nous proposons trois zones.
| Zone | Ce qu'on y met | Hébergement adapté |
|---|---|---|
| Zone 1 · Souveraine | données sensibles d'une entité ou d'une infrastructure vitale : données classées, données de santé et d'identité à grande échelle, systèmes critiques | prestataire qualifié niveau 2, ou infrastructure sur site |
| Zone 2 · Maîtrisée | systèmes d'information sensibles sans données sensibles, données personnelles soumises à la loi 09-08, applications métier critiques | prestataire qualifié niveau 1, cloud privé, ou région au Maroc avec chiffrement maîtrisé |
| Zone 3 · Ouverte | site public, outils collaboratifs non sensibles, environnements de test avec données fictives | cloud public, y compris hors du Maroc |
Pour chaque application, quatre questions suffisent à choisir la zone :
- L'organisation est-elle une entité ou une infrastructure d'importance vitale au sens de la loi 05-20 ?
- L'application traite-t-elle des données sensibles (classées, ou dont la divulgation porterait atteinte à l'entité ou à l'État) ?
- Contient-elle des données personnelles, et lesquelles (santé, identité, financier) ?
- Quel serait l'impact d'une indisponibilité ou d'une fuite sur l'activité ?
Une organisation privée qui n'est pas vitale n'est pas soumise au décret, mais ses clients publics ou vitaux peuvent exiger par contrat un hébergement qualifié pour les données qu'ils lui confient.
L'architecture qui en découle : l'hybride assumé
Dans la pratique, la plupart des organisations finissent avec une architecture hybride :
- les données et traitements de la zone 1 chez un prestataire qualifié niveau 2 ou sur site ;
- les applications de la zone 2 dans un cloud privé ou une région au Maroc, avec des clés de chiffrement gérées par l'organisation ;
- les usages de la zone 3 dans le cloud public, pour sa souplesse et son catalogue de services ;
- une couche d'identités, de journalisation et de supervision commune à toutes les zones.
C'est la logique des modes de déploiement que nous proposons sur nos propres solutions : cloud, hybride (applications dans le cloud, données sensibles et modèles d'IA dans le système d'information du client) ou sur site. C'est par exemple le cas de NovaClinique pour les données de santé, un sujet développé dans notre article sur la digitalisation des cliniques.
Grille pour évaluer un prestataire
| Critère | Question à poser |
|---|---|
| Qualification | Le service est-il qualifié par la DGSSI, et à quel niveau ? |
| Localisation | Où sont stockées les données, les sauvegardes, les journaux et les identités ? |
| Capital et personnel | Qui détient le capital ? Qui administre la plateforme, et depuis où ? |
| Chiffrement | Qui détient les clés des données au repos ? |
| Lois étrangères | Le prestataire documente-t-il son exposition aux législations extraterritoriales ? |
| Réversibilité | Dans quels formats et par quelles interfaces récupère-t-on ses données ? |
| Sous-traitance | Quels sous-traitants interviennent, et sont-ils soumis aux mêmes exigences ? |
| Continuité | Existe-t-il un second site au Maroc pour la reprise d'activité ? |
Exemple d'application (fictif)
Exemple fictif, à visée illustrative. Un établissement public gère un portail usagers, un système de gestion des dossiers contenant des données d'identité, une messagerie et un site institutionnel.
| Application | Zone | Hébergement retenu |
|---|---|---|
| Gestion des dossiers usagers | 1 | prestataire qualifié niveau 2 |
| Portail usagers (front) | 2 | cloud privé au Maroc, connecté au système de gestion |
| Messagerie et collaboratif | 2 | offre hébergée au Maroc, clés gérées par l'établissement |
| Site institutionnel | 3 | cloud public |
| Environnement de recette | 3 | cloud public, données fictives uniquement |
Les erreurs les plus fréquentes
- Confondre localisation et souveraineté : des données au Maroc chez un opérateur soumis à une loi étrangère ne répondent pas au niveau 2.
- Tout migrer dans un seul cloud pour simplifier, puis découvrir qu'une application relève de la zone 1.
- Laisser les clés de chiffrement au fournisseur pour les données sensibles.
- Oublier les données techniques : journaux, sauvegardes et identités font partie du périmètre.
- Négliger la réversibilité : sans formats et interfaces documentés, changer de prestataire devient un projet à part entière.
- Tester avec des données réelles dans un environnement de zone 3.
Questions fréquentes
Une entreprise privée doit-elle passer au cloud souverain ?
Pas obligatoirement si elle n'est pas une entité ou une infrastructure d'importance vitale. Mais ses données personnelles restent soumises à la loi 09-08, et ses clients publics peuvent exiger un hébergement qualifié.
Une région cloud d'un hyperscaler au Maroc est-elle souveraine ?
Elle répond à la localisation des données, pas à elle seule aux exigences du niveau 2 (capital, personnel, maîtrise des clés). Elle reste adaptée à de nombreux usages des zones 2 et 3.
Combien de temps pour se mettre en conformité ?
Le décret laisse 24 mois aux entités qui utilisent déjà des services cloud, à compter de l'entrée en vigueur du dispositif. Le classement des applications et le choix des prestataires prennent l'essentiel de ce délai.
Le sur site est-il plus sûr que le cloud qualifié ?
Il offre la maîtrise totale, à condition de disposer des compétences pour l'exploiter, le sécuriser et le superviser en continu. Sinon, un prestataire qualifié est souvent plus sûr. Voir notre grille de maturité cybersécurité.
Par où commencer
Dressez l'inventaire de vos applications, posez les quatre questions à chacune et placez-la dans une zone. Les équipes Novagios accompagnent cette démarche, du classement à l'exploitation : cloud et infrastructures, cybersécurité, intégration et automatisation entre les zones, et services managés pour l'exploitation au quotidien. Les organismes publics trouveront notre approche dans la page eGov et secteur public. Pour un premier diagnostic, contactez nos experts.
Sources
- Décret n° 2-24-921 relatif au recours aux prestataires de services cloud par les entités et infrastructures d'importance vitale disposant de systèmes d'information ou de données sensibles, Bulletin officiel n° 7380 (texte publié par la DGSSI).
- Arrêté du Chef du gouvernement n° 3-17-25 du 1er août 2025 fixant le référentiel des exigences de qualification des prestataires de services cloud ; DGSSI, « Le référentiel des exigences de qualification des prestataires de services Cloud ».
- Loi n° 05-20 relative à la cybersécurité.
- Médias24, « Infrastructures numériques : Oracle ouvre une région cloud à Casablanca » (7 avril 2026).
- Loi n° 09-08 relative à la protection des personnes physiques à l'égard du traitement des données à caractère personnel.