
- Fraude documentaire
- Intelligence artificielle
- Deepfake
- KYC
- Assurance
- Sinistres
- Cybersécurité
- Conformité
Fraude documentaire et IA : où placer vos contrôles dans le KYC et les sinistres
Pièces d'identité retouchées, selfies deepfake, photos de sinistre générées : une retouche et une image entièrement générée par IA ne se détectent pas de la même façon. Voici une méthode en quatre couches de contrôle et une grille de décision pour placer le bon contrôle au bon moment, de l'entrée en relation à l'indemnisation.
Novagios12 min de lecture
En bref. La fraude documentaire assistée par IA se combat mieux par plusieurs contrôles complémentaires que par un détecteur unique. Il faut vérifier successivement comment la pièce a été capturée, si l'objet lui-même est authentique (retouché ou généré), si le dossier est cohérent dans son ensemble, et qui décide sur la base de quelles preuves. Les données récentes montrent que les deepfakes restent le maillon le moins bien couvert.
Ce qui a changé : du faux retouché au faux généré
Pendant longtemps, fabriquer un faux crédible demandait un savoir-faire graphique. Les modèles génératifs ont abaissé ce seuil : ils produisent des gabarits réalistes et des variantes en volume. Le changement le plus profond est ailleurs. Le faux n'est plus seulement une pièce authentique modifiée : il peut être une création qui ne porte aucune trace de retouche, puisque rien n'a été retouché.
Des chiffres récents, à lire avec leur périmètre
Les études disponibles convergent, à condition de préciser ce qu'elles mesurent.
- Vérification d'identité. Selon l'Identity Fraud Report 2026 d'Entrust, publié le 18 novembre 2025 à partir de plus d'un milliard de vérifications dans 195 pays, les deepfakes représentent une tentative de fraude biométrique sur cinq. Les selfies deepfake ont augmenté de 58 % en 2025 et les attaques par injection de 40 % sur un an. Les cartes d'identité nationales représentent 46 % des documents frauduleux soumis.
- Assurance. L'étude State of Insurance Fraud de Verisk, publiée le 17 mars 2026 et menée auprès de 300 professionnels des sinistres et 1 000 consommateurs aux États-Unis, montre que 98 % des assureurs estiment que les outils d'édition par IA alimentent la fraude sur les médias numériques. 99 % déclarent avoir déjà reçu des pièces manipulées ou modifiées par IA.
Un point de vigilance. Le chiffre de « +244 % » est très repris. Il provient du rapport Entrust 2025, dont les données portent sur la période de septembre 2023 à août 2024. Il décrit la progression de la part des falsifications numériques dans la fraude documentaire détectée, passée de 16,7 % à 57,5 %. Ce n'est donc ni un volume de fraude, ni un chiffre de 2026. Citer un chiffre avec sa date et son périmètre est aussi une exigence de conformité : vos analyses de risque doivent pouvoir être justifiées.
Le signal le plus utile : la confiance chute face aux deepfakes
L'étude Verisk distingue trois niveaux de difficulté. Ce découpage est plus instructif que n'importe quel taux de croissance.
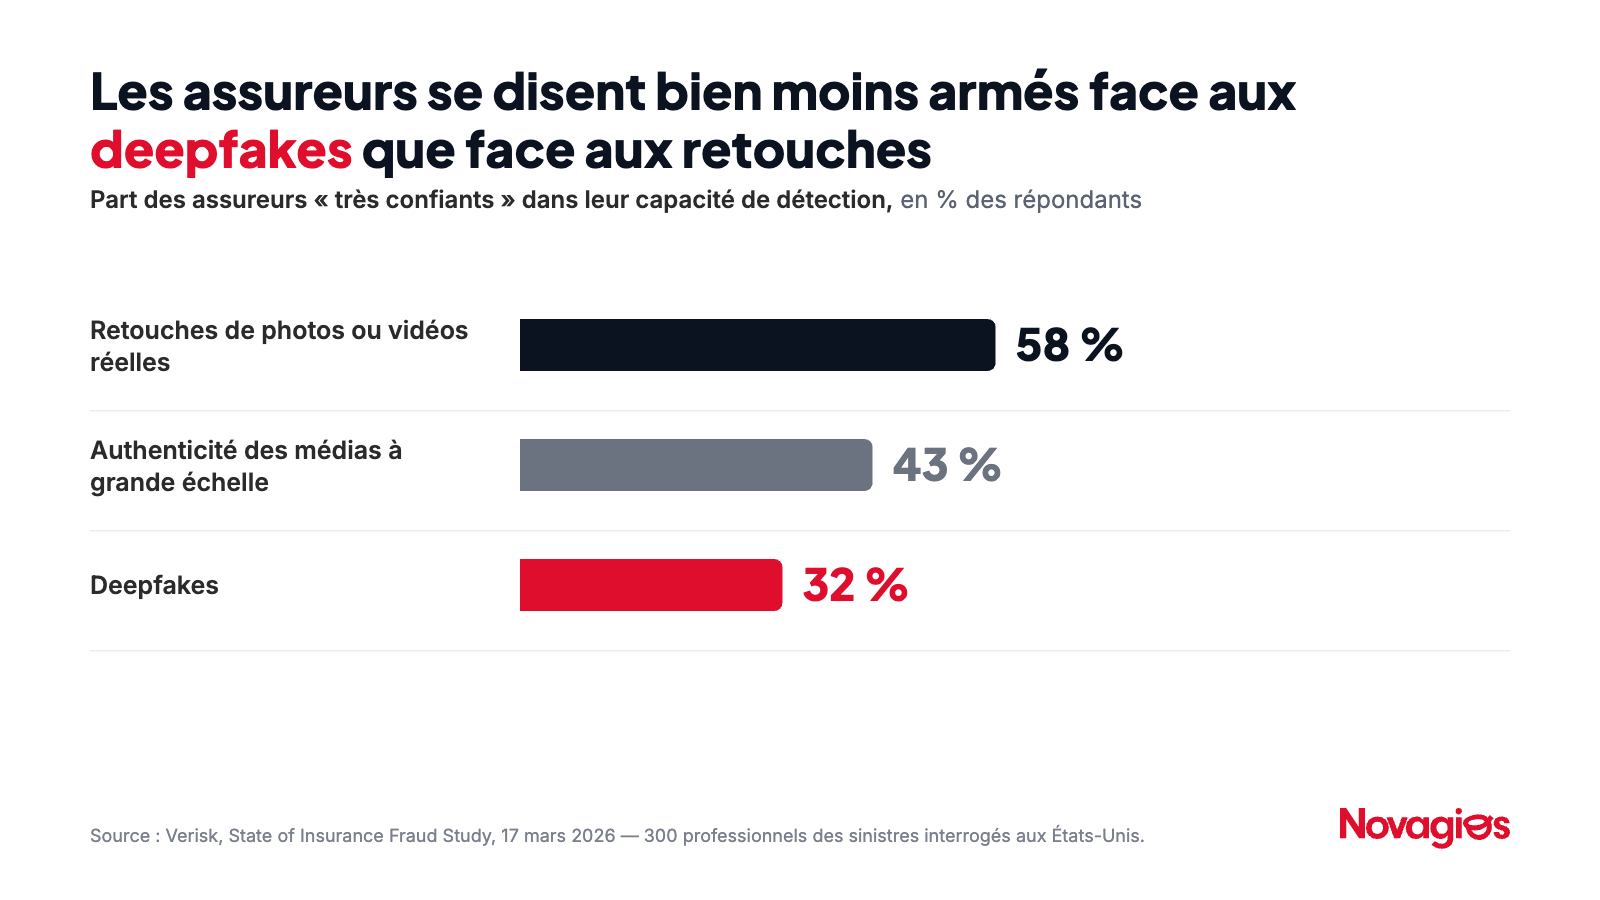
Figure 1. Part des assureurs « très confiants » dans leur capacité de détection, en % des 300 professionnels des sinistres interrogés (États-Unis). Données : 58 % (retouches de photos ou vidéos réelles), 43 % (authenticité des médias à grande échelle), 32 % (deepfakes). Source : Verisk, State of Insurance Fraud Study, 17 mars 2026.
Ce résultat montre que savoir repérer une retouche ne garantit pas de savoir repérer un contenu généré par IA. Ce sont deux problèmes distincts, qui appellent des contrôles distincts. La même étude indique d'ailleurs que 66 % des assureurs pensent que la fraude sur les médias numériques passe souvent ou très souvent inaperçue dans le secteur.
Retouche, génération, injection : quatre fraudes, quatre signaux
Les praticiens distinguent classiquement trois familles de faux documents : le contrefait, le falsifié et l'authentique obtenu frauduleusement (Forum des Compétences, août 2026). Dans un parcours à distance, il faut en ajouter une quatrième, qui ne vise pas la pièce mais le canal : l'attaque par injection. Elle consiste à contourner la caméra pour introduire directement une image ou une vidéo dans le flux de vérification.
| Type de fraude | Ce que fait le fraudeur | Signal à rechercher | Contrôle adapté |
|---|---|---|---|
| Retouche d'un original | Modifie un montant, une date, un nom ou le visage d'une pièce réelle | Traces locales de modification, incohérences de compression ou de métadonnées | Analyse de falsification de l'image ou du fichier |
| Création synthétique | Génère une pièce, un selfie ou une photo de dommage qui n'a jamais existé | Empreintes laissées par le modèle de génération ; aucune trace de retouche | Détection d'images générées par IA et identification du moteur |
| Pièce authentique obtenue frauduleusement | Présente un document réellement émis, sur la base de fausses déclarations | Aucun signal sur la pièce elle-même | Recoupement avec d'autres pièces et avec des sources de référence |
| Injection | Contourne la caméra et injecte un média préparé dans le parcours | Anomalies du canal : caméra virtuelle, flux incohérent | Capture en direct, contrôle de l'appareil et du flux |
Aucun outil ne couvre seul ces quatre cas. Un détecteur de retouche ne voit rien sur une image générée, et un détecteur d'images générées ne voit rien sur une pièce authentique obtenue par fraude. D'où l'intérêt d'une approche par couches.
Où la fraude entre-t-elle dans vos parcours ?
À l'entrée en relation (KYC)
L'ouverture de compte à distance concentre le risque : la connaissance du client repose entièrement sur les pièces transmises et sur la vérification biométrique. Au Maroc, la lettre circulaire n° 1/DSB/2020 de Bank Al-Maghrib, qui précise l'application de la circulaire n° 5/W/2017 relative au devoir de vigilance, conditionne l'ouverture de compte à distance à des moyens technologiques fiables et sécurisés. Ces moyens doivent assurer « l'équivalence à la présence physique » aux fins d'identification, selon une approche fondée sur les risques (Bank Al-Maghrib, LC n° 1/DSB/2020). La circulaire n° 5/W/2017 a été modifiée depuis, notamment par les circulaires n° 3/W/2019 et n° 3/W/2024 (Bank Al-Maghrib, réglementation prudentielle).
Un selfie deepfake associé à une pièce falsifiée vise précisément cette équivalence. Le KYC périodique est une autre surface exposée : les pièces transmises lors d'une revue sont souvent examinées avec moins de rigueur qu'à l'ouverture.
Au sinistre
En assurance, la déclaration de sinistre repose sur des photos, des devis, des factures et des rapports. Le risque change d'échelle quand toutes ces pièces sont produites ensemble. La photo du dommage, le devis et la facture peuvent être individuellement crédibles et collectivement faux. L'unité d'analyse n'est plus la pièce, c'est le dossier. C'est aussi à la déclaration que les signaux sont les plus frais : plus le contrôle intervient tard, plus il est probable que l'indemnité soit déjà versée.
La méthode : quatre couches de contrôle
Nous proposons de structurer le dispositif en quatre couches successives. Chacune répond à une question différente, et chacune rattrape ce que la précédente ne peut pas voir.
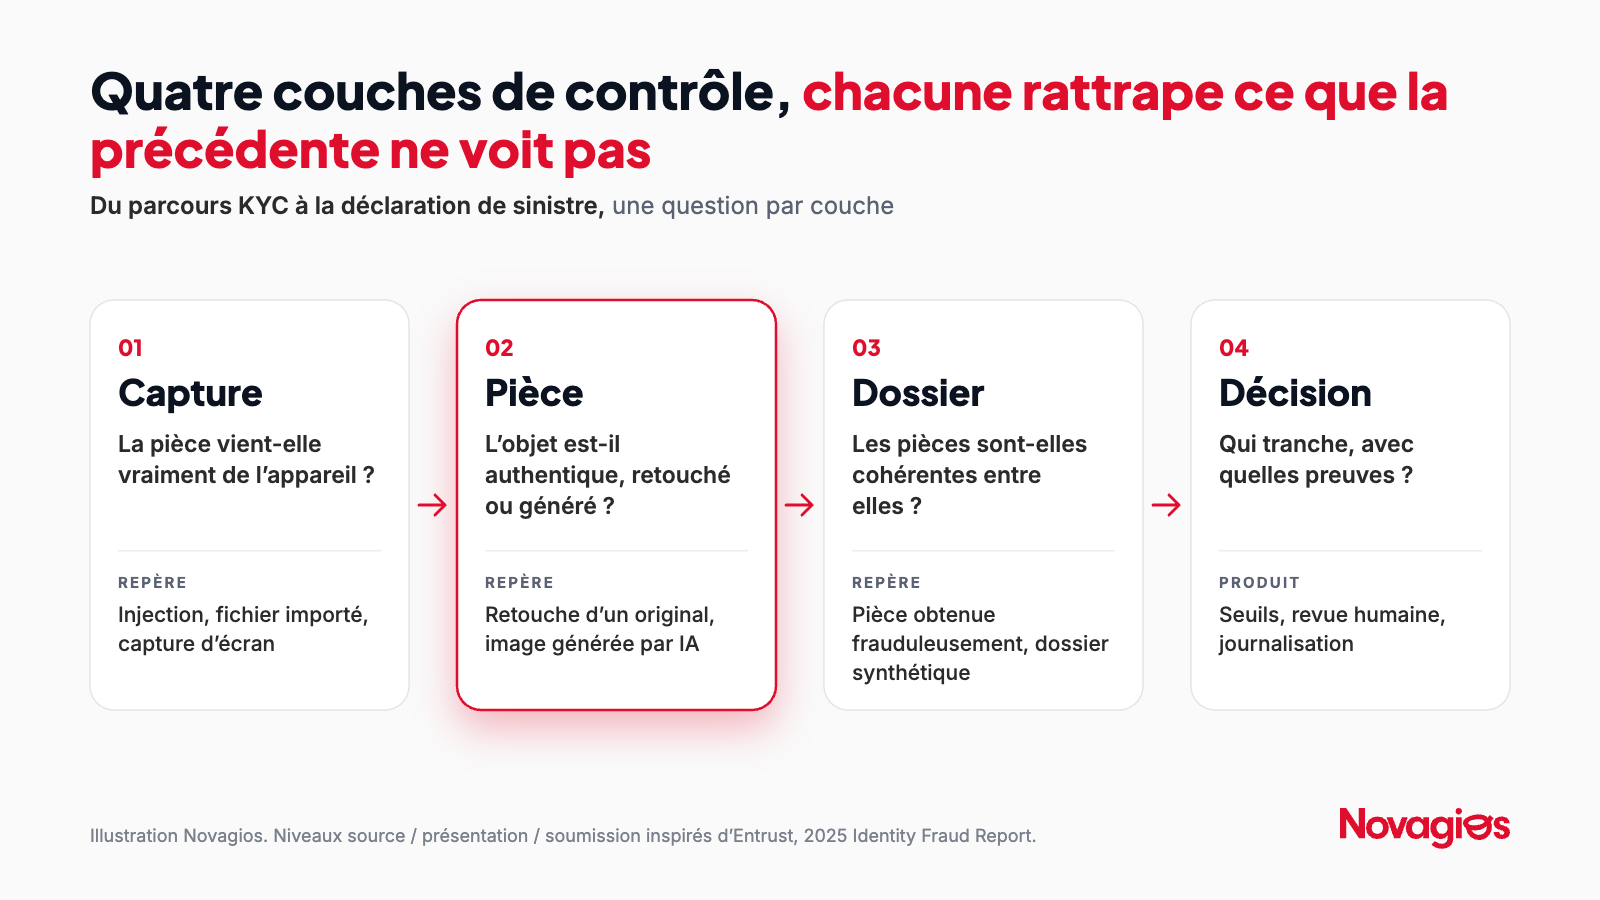
Figure 2. Les quatre couches de contrôle de la fraude documentaire. Illustration Novagios ; la distinction des niveaux source, présentation et soumission pour les attaques par injection s'inspire du rapport Entrust 2025 Identity Fraud Report.
Couche 1 — Capture : la pièce vient-elle vraiment de l'appareil ?
Avant d'analyser une image, il faut savoir d'où elle vient. Une capture réalisée en direct dans votre application est plus difficile à falsifier qu'un fichier téléversé. Les signaux de l'appareil et du flux (caméra virtuelle, flux vidéo incohérent) permettent de repérer les attaques par injection. Selon votre appétence au risque, les captures d'écran ou les fichiers importés peuvent être refusés sur les étapes les plus sensibles.
Couche 2 — Pièce : l'objet est-il authentique, retouché ou généré ?
C'est la couche où la distinction du tableau précédent devient opérationnelle. Sur un document, on vérifie la structure du fichier, les métadonnées et la cohérence visuelle. Sur une image (selfie, photo de pièce, photo de dommage), deux questions différentes se posent. L'image a-t-elle été modifiée ? A-t-elle été entièrement générée par un modèle ? Identifier le moteur de génération à l'origine d'une image apporte un élément de preuve utile au gestionnaire comme à l'enquêteur.
C'est le rôle de NovaDeepFake, la solution de Novagios de détection d'images falsifiées ou générées par IA. Elle identifie le moteur de génération, repose sur un modèle développé en interne qui peut poursuivre son entraînement sur des données métier, et journalise chaque analyse. Elle se déploie en mode cloud, hybride ou sur site.
Couche 3 — Dossier : les pièces sont-elles cohérentes ?
Une pièce authentique obtenue frauduleusement ou un dossier synthétique cohérent pièce par pièce ne se repèrent qu'au croisement des informations. Il s'agit de comparer les pièces entre elles (dates, montants, noms, lieux) et avec les données déclarées. Il faut aussi les confronter à des sources de référence, par exemple un revenu déclaré face aux mouvements du compte, ou un prestataire recherché dans un registre public. Cette couche relève autant de l'intégration des systèmes que de l'IA : elle suppose que les données du parcours soient accessibles au moment du contrôle.
Couche 4 — Décision : qui tranche, avec quelles preuves ?
Les contrôles produisent des signaux ; une décision doit rester explicable. Définissez des seuils : acceptation automatique, revue humaine, refus ou enquête. Réservez l'examen manuel aux dossiers à signaux sérieux, et conservez la trace de chaque analyse. Cette traçabilité est ce qui permet de justifier une décision devant un client, un auditeur ou un superviseur.
Grille de décision : quel contrôle pour quelle pièce ?
La grille ci-dessous aide à prioriser. Elle croise les pièces les plus courantes avec le type de fraude le plus probable et la couche à renforcer en premier.
| Pièce | Parcours | Fraude la plus probable | Couche prioritaire | Question à se poser |
|---|---|---|---|---|
| Pièce d'identité | KYC | Retouche ou contrefaçon numérique | 1 et 2 | La capture est-elle faite en direct et la pièce analysée avant le contrôle biométrique ? |
| Selfie ou vidéo | KYC, authentification | Deepfake, injection | 1 et 2 | Savons-nous distinguer une image générée d'une image réelle, et détecter une caméra virtuelle ? |
| Justificatif de domicile ou de revenus | KYC, crédit | Création synthétique, pièce embellie | 2 et 3 | Pouvons-nous recouper la pièce avec une source de référence ? |
| Photo de dommage | Sinistre | Retouche ou image générée | 2 | Traitons-nous séparément la retouche et la génération ? |
| Devis et facture | Sinistre | Création synthétique cohérente avec la photo | 3 | Croisons-nous montants, dates et prestataire avec le reste du dossier ? |
| Pièce transmise lors d'une revue périodique | KYC périodique | Pièce falsifiée sur un client connu | 2 et 4 | Le niveau de contrôle est-il le même qu'à l'ouverture ? |
Exemple d'application
Exemple fictif, à visée illustrative. Un assuré déclare en ligne un dégât des eaux. Il joint trois photos, un devis et une facture.
- Couche 1. Les photos ont été importées depuis la galerie et non prises dans l'application : le dossier est marqué pour un contrôle renforcé, sans être bloqué.
- Couche 2. Deux photos ne présentent aucun signal. La troisième est signalée comme générée par IA, avec le moteur de génération identifié.
- Couche 3. La facture est datée avant le devis, et le prestataire indiqué n'apparaît pas dans le registre consulté.
- Couche 4. La combinaison des signaux dépasse le seuil de revue : le dossier est orienté vers un gestionnaire, qui dispose de l'ensemble des analyses journalisées pour décider.
Pris isolément, chacun de ces signaux aurait pu être écarté. C'est leur accumulation, rendue visible par les quatre couches, qui justifie la revue.
Mettre en œuvre sans dégrader l'expérience client
- Cartographier les points d'entrée. Recensez chaque étape où une pièce ou une image entre dans vos parcours, à la souscription comme au sinistre.
- Qualifier le risque par pièce. Utilisez la grille ci-dessus pour choisir la couche à renforcer en priorité, plutôt que d'appliquer le même contrôle partout.
- Tester sur vos propres données. La performance d'un détecteur dépend des pièces qu'il reçoit. Évaluez-le sur un échantillon représentatif de vos dossiers, et vérifiez qu'il peut être réentraîné sur vos cas.
- Fixer les seuils et la revue humaine. Mesurez les faux positifs autant que les fraudes détectées : un contrôle qui bloque trop de clients honnêtes finit par être contourné en interne.
- Garantir la traçabilité et la maîtrise des données. Choisissez un mode de déploiement compatible avec vos contraintes de confidentialité et journalisez chaque analyse.
Ces étapes mobilisent plusieurs expertises : la cybersécurité pour la capture et les accès, la data et l'intelligence artificielle pour les modèles, l'intégration pour le croisement des données. Nos pages sectorielles détaillent leur application en assurance et dans les services financiers.
Questions fréquentes
Qu'est-ce que la fraude documentaire assistée par IA ?
C'est l'usage d'outils d'IA générative ou de retouche assistée pour modifier une pièce authentique ou en créer une de toutes pièces : pièce d'identité, justificatif, facture, selfie ou photo de dommage. L'objectif est d'obtenir un compte, un crédit ou une indemnisation.
Un détecteur de retouche suffit-il à repérer une image générée par IA ?
Non. Une image entièrement générée ne porte pas de trace de retouche, puisque rien n'a été modifié. Il faut un contrôle spécifique aux images générées. L'étude Verisk de mars 2026 illustre cet écart : 58 % des assureurs se disent très confiants pour détecter une retouche, contre 32 % pour un deepfake.
Qu'est-ce qu'une attaque par injection ?
C'est une technique qui contourne la caméra de l'utilisateur pour introduire directement une image ou une vidéo préparée, souvent un deepfake, dans le parcours de vérification. Selon Entrust, ces attaques ont progressé de 40 % en un an. Elles se traitent d'abord au niveau de la capture, avant toute analyse de l'image.
La lutte contre la fraude ralentit-elle les clients honnêtes ?
Pas si les contrôles sont proportionnés au risque. Les vérifications automatiques s'exécutent en arrière-plan, et seuls les dossiers présentant des signaux sérieux partent en revue humaine. Le point clé est de mesurer et de piloter le taux de faux positifs.
Quelles obligations s'appliquent au Maroc pour l'entrée en relation à distance ?
Les établissements de crédit sont soumis au devoir de vigilance fixé par la circulaire n° 5/W/2017 de Bank Al-Maghrib, telle que modifiée. La lettre circulaire n° 1/DSB/2020 précise les prérequis de l'ouverture de compte à distance, dont des moyens technologiques assurant l'équivalence à la présence physique. Vérifiez le cadre applicable à votre statut avec vos équipes conformité.
Sources
- Entrust, 2026 Identity Fraud Report, communiqué du 18 novembre 2025 : page du rapport · communiqué
- Entrust Cybersecurity Institute, 2025 Identity Fraud Report, données de septembre 2023 à août 2024 : rapport PDF
- Verisk, State of Insurance Fraud Study, 17 mars 2026 (300 professionnels des sinistres et 1 000 consommateurs, États-Unis) : présentation de l'étude
- Bank Al-Maghrib, lettre circulaire n° 1/DSB/2020, avril 2020 : texte PDF
- Bank Al-Maghrib, réglementation prudentielle (circulaire n° 5/W/2017 et modifications) : page officielle
- Forum des Compétences, « Fraude documentaire : quand l'IA industrialise les faux justificatifs », 9 août 2026 : article
Vous souhaitez évaluer l'exposition de vos parcours KYC ou sinistres ? Contactez nos experts ou demandez une démonstration de NovaDeepFake.